Journal d'audit
Qu'est-ce que l'Audit Trail
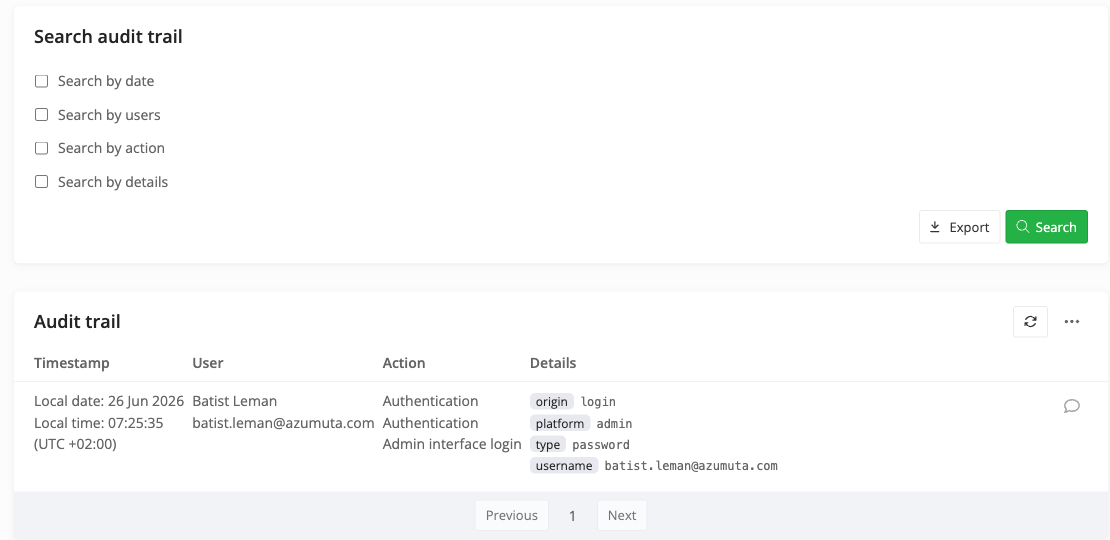
L'Audit Trail est un registre en lecture seule couvrant tout l'espace de travail des actions effectuées dans Azumuta. Chaque entrée enregistre qui a effectué une action, ce qui a changé et quand, afin que les équipes qualité et conformité puissent reconstituer l'historique complet d'un élément.
Vous le trouverez sous Management → Settings → Audit Trail. Son ouverture requiert le droit View Settings dans Management, il est donc réservé aux administrateurs ; les opérateurs sur le plancher ne peuvent pas y accéder. Le personnel d'Azumuta peut en outre consulter les entrées de trail couvrant plusieurs espaces de travail.
Ce qui est enregistré
La piste capture des actions dans tout l'espace de travail, notamment :
- Les connexions, réussies ou échouées, incluant le fournisseur, l'intention (login ou signup) et la plateforme (admin, web app ou native app) pour l'authentification unique.
- Les activités d'approbation et de signature, y compris les événements du cycle de vie des flux d'approbation tels que les demandes, les déplacements de colonne et les actions de validation rapide.
- Les actions sur les incidents, les renommages et les modifications d'activation de fonctionnalités.
- L'archivage, la désarchivage et la suppression, avec une entrée distincte enregistrée pour chaque élément affecté lorsqu'une action se propage dans un sous-arbre.
- Les transitions de board liées à la date d'effet.
Chaque entrée résout le nom lisible de chaque élément référencé à côté de son ID, et ces noms sont capturés au moment où l'entrée est écrite, de sorte que l'historique reste clair même si un élément est renommé ultérieurement. Les noms d'utilisateur sont conservés même pour les utilisateurs masqués ou supprimés. Lorsqu Plusieurs actions se produisent dans la même seconde, la piste les affiche dans l'ordre réel où elles ont eu lieu.
La piste se concentre sur les actions qui créent, modifient, approuvent, valident, archivent ou suppriment des données, ainsi que sur l'activité de connexion. Les recherches routinières et la plupart des consultations en lecture seule ne sont pas enregistrées.
Comment les entrées sont protégées
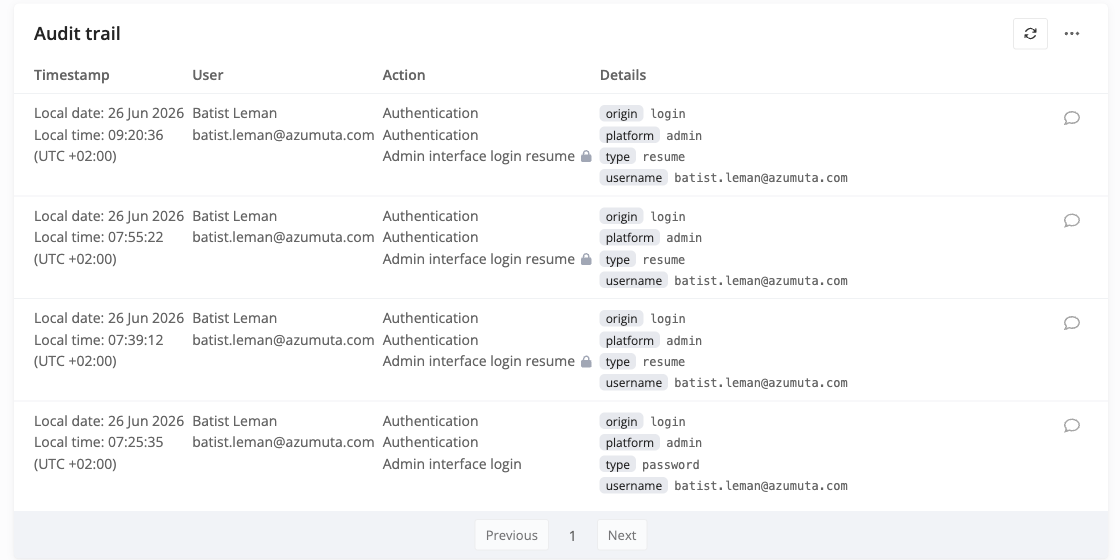
Les entrées sont immuables. Chaque entrée est écrite une seule fois, et aucune partie de l'application ne peut la modifier ou la supprimer par la suite : il n'existe aucune action d'édition ou de suppression pour les entrées du trail, quel que soit le rôle, y compris les administrateurs et le personnel d'Azumuta. Cela rend la piste appropriée pour les environnements réglementés (GMP et autres) où les enregistrements doivent être attribuables, horodatés et inaltérables.
Les entrées sont conservées pendant la durée de vie de l'espace de travail. Elles ne sont jamais expirées ni purgées automatiquement.
L'heure de chaque entrée est stockée en UTC et affichée dans votre fuseau horaire local, à l'écran comme dans les exports, de sorte que l'enregistrement sous-jacent reste cohérent entre sites et réviseurs.
Filtrage et recherche
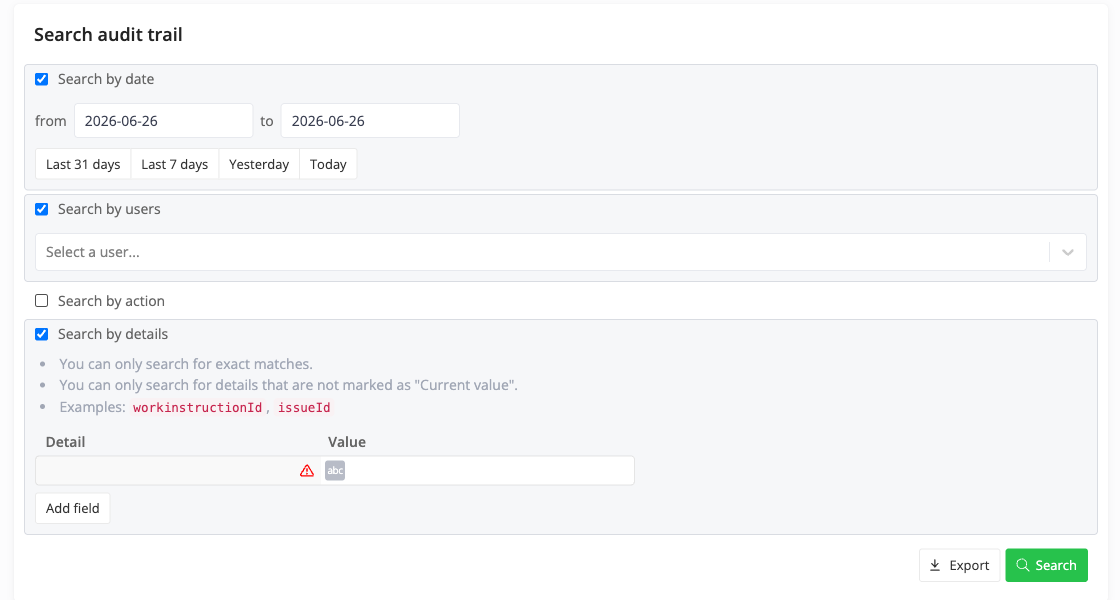
Affinez la piste par plage de dates, par utilisateur, par type d'action et par valeurs d'argument spécifiques (par exemple un ID d'entité ou un ID d'incident) pour cibler une revue. Modifier la recherche et la relancer vous ramène à la première page de résultats, de sorte qu'un ensemble de résultats réduit ne vous laisse jamais sur une page vide.
Ajout de commentaires
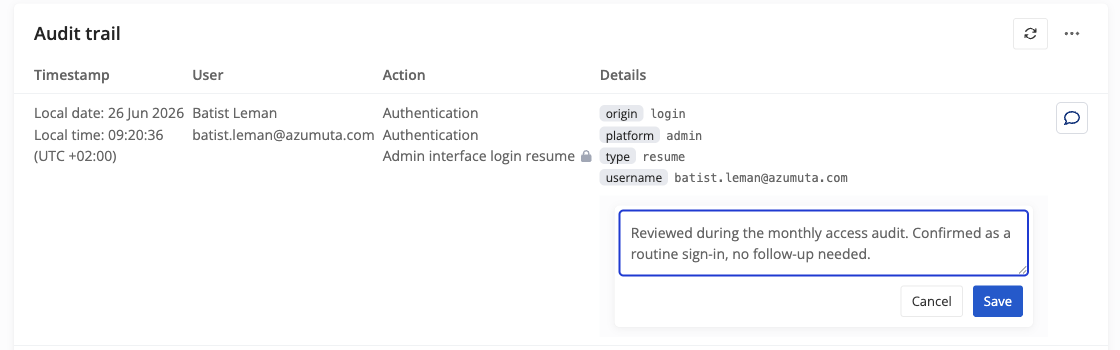
Vous pouvez ajouter un commentaire explicatif à une entrée du trail, par exemple pour consigner la raison d'une modification ou le résultat d'une enquête. Chaque commentaire est attribué à l'utilisateur qui l'a rédigé et horodaté ; la modification d'un commentaire conserve le texte précédent comme historique de version. Les commentaires sont stockés séparément de l'entrée qu'ils annotent, ils n'altèrent donc jamais l'enregistrement original et le trail reste immuable.
Exportation
Exportez le trail filtré au format CSV pour archivage ou examen externe. Chaque ligne inclut des valeurs lisibles par l'humain ainsi que les ID bruts, la date et l'heure locales, et le décalage UTC appliqué. Les champs sensibles tels que mots de passe, clés API et identifiants de connexion sont supprimés de l'export.
Le nombre maximal de lignes par export est configurable selon l'environnement, avec une valeur par défaut de 10 000. Lorsqu'un export atteint cette limite, il est tronqué et vous êtes informé que la limite a été appliquée, afin que vous puissiez affiner vos filtres et exporter un ensemble plus ciblé. Un export est une copie ponctuelle destinée à l'examen ; l'Audit Trail dans l'application reste l'enregistrement faisant foi.