Audit-Trail
What the Audit Trail Is
Der Audit Trail ist ein arbeitsbereichsweites, schreibgeschütztes Protokoll aller Aktionen in Azumuta. Jeder Eintrag dokumentiert, wer eine Aktion ausgeführt hat, was sich geändert hat und wann, sodass Qualitäts- und Compliance-Teams die vollständige Historie eines Elements rekonstruieren können.
Sie finden ihn unter Management → Settings → Audit Trail. Zum Öffnen ist das Recht View Settings unter Management erforderlich, daher ist der Zugang auf Administratoren beschränkt; Werker in der Produktion können ihn nicht öffnen. Azumuta-Mitarbeiter können zusätzlich Einträge überprüfen, die mehrere Arbeitsbereiche umfassen.
What Gets Recorded
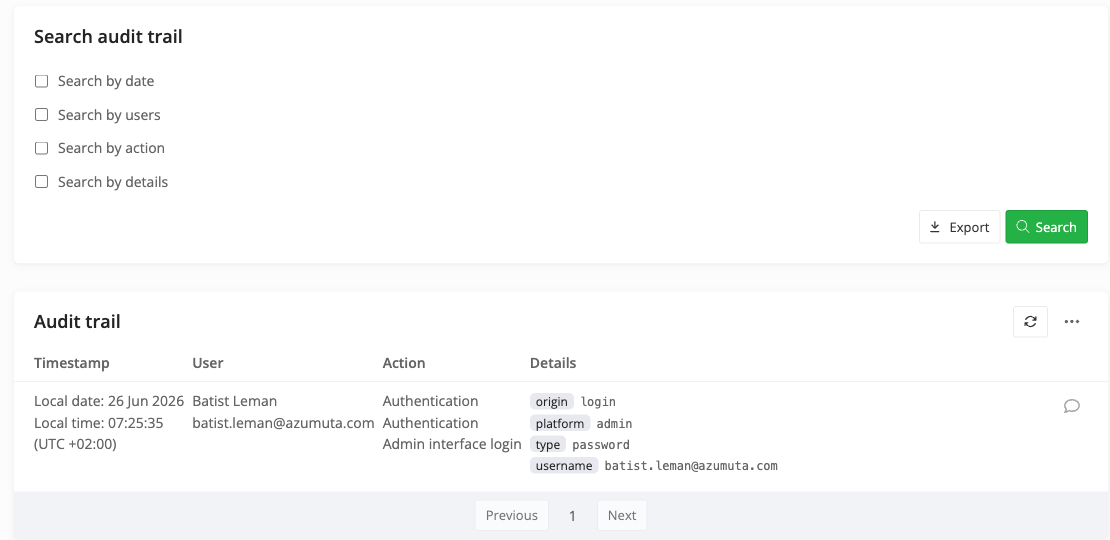
Das Protokoll erfasst Aktionen aus dem gesamten Arbeitsbereich, darunter:
- Anmeldungen, sowohl erfolgreiche als auch fehlgeschlagene, einschließlich des Anbieters, der Absicht (Login oder Signup) und der Plattform (Admin, Web-App oder native App) bei Single Sign-On.
- Genehmigungs- und Signaturaktivitäten, einschließlich Lifecycle-Ereignissen des Genehmigungsflusses wie Anfragen, Spaltenverschiebungen und Schnellfreigaben.
- Vorgangsaktionen, Umbenennungen und Änderungen an Feature-Toggles.
- Archivierung, Wiederherstellung und Löschung; wenn eine Aktion durch einen Unterbaum vererbt wird, wird für jedes betroffene Element ein separater Eintrag geschrieben.
- Übergänge von Boards mit Wirksamkeitsdatum.
Jeder Eintrag löst den lesbaren Namen jedes referenzierten Elements neben seiner ID auf, und diese Namen werden zum Zeitpunkt des Schreibens des Eintrags erfasst, sodass die Historie auch nach späteren Umbenennungen klar bleibt. Benutzernamen bleiben auch für ausgeblendete oder gelöschte Benutzer erhalten. Wenn mehrere Aktionen innerhalb derselben Sekunde stattfinden, zeigt das Protokoll sie in der tatsächlichen Reihenfolge ihres Auftretens an.
Der Fokus des Protokolls liegt auf Aktionen, die Daten erstellen, ändern, genehmigen, abzeichnen, archivieren oder entfernen, zusammen mit Anmeldeaktivität. Routine-Suchen und die meisten schreibgeschützten Ansichten werden nicht protokolliert.
How Entries Are Protected
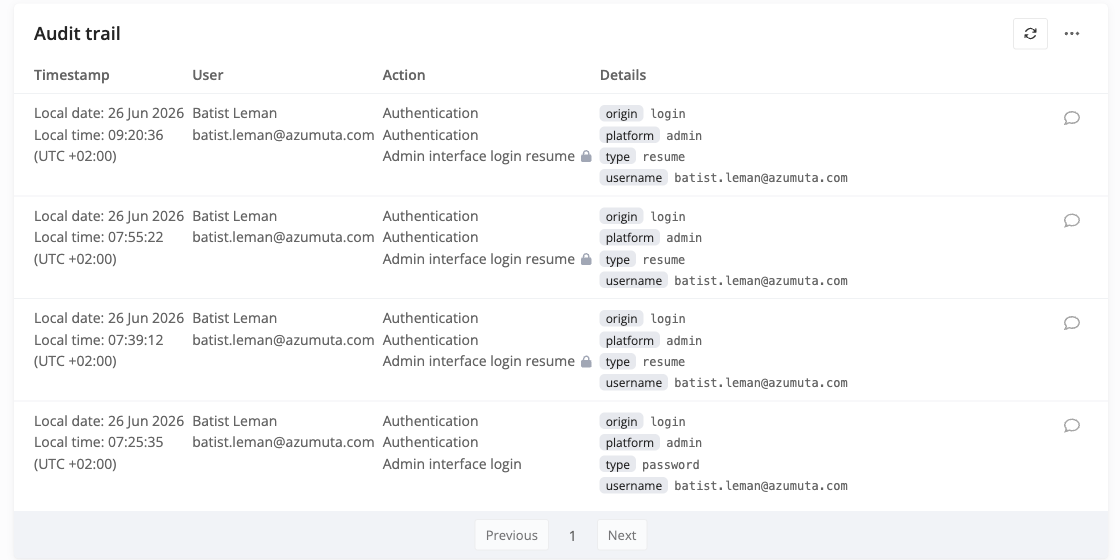
Einträge sind unveränderlich. Jeder Eintrag wird einmal geschrieben, und kein Teil der Anwendung kann ihn danach ändern oder löschen: Es gibt keine Bearbeiten- oder Löschen-Funktion für Protokolleinträge für irgendeine Rolle, einschließlich Administratoren und Azumuta-Mitarbeiter. Dadurch eignet sich das Protokoll für GMP und andere regulierte Umgebungen, in denen Aufzeichnungen zuordenbar, zeitgestempelt und unveränderlich sein müssen.
Einträge werden für die Lebensdauer des Arbeitsbereichs aufbewahrt. Sie werden niemals automatisch gelöscht oder entfernt.
Die Zeit jedes Eintrags wird in UTC gespeichert und Ihnen sowohl in der Anwendung als auch in Exporten in Ihrer lokalen Zeitzone angezeigt, sodass der zugrunde liegende Datensatz über Standorte und Prüfer hinweg konsistent bleibt.
Filtering and Searching
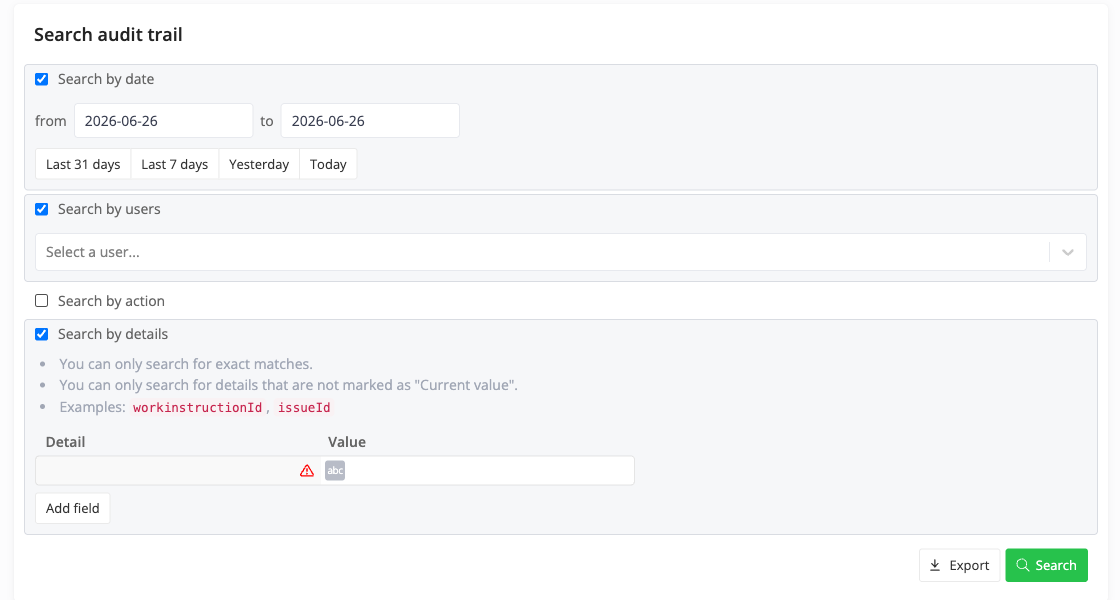
Eingrenzen können Sie das Protokoll nach Datumsbereich, Benutzer, Aktionstyp und nach spezifischen Argumentwerten (zum Beispiel einer Entity-ID oder Issue-ID), um eine Prüfung zu fokussieren. Wenn Sie die Suche ändern und erneut ausführen, werden Sie zur ersten Ergebnisseite zurückgeführt, sodass ein kleineres Ergebnis niemals dazu führt, dass Sie eine leere Seite sehen.
Adding Comments
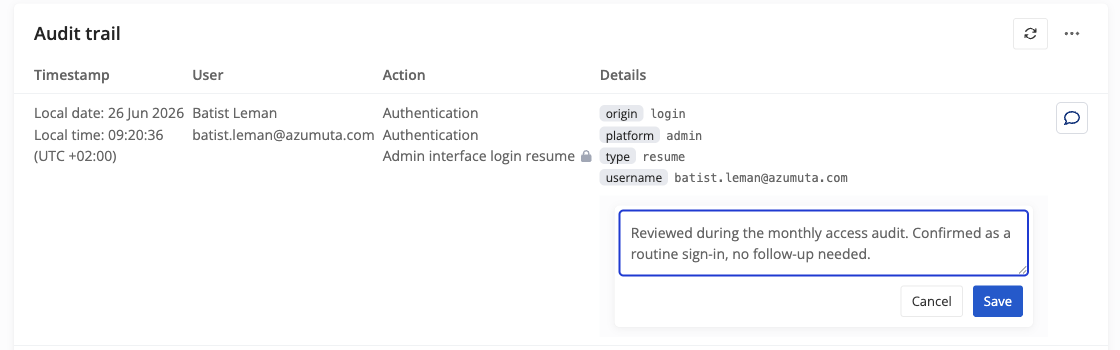
Sie können einem Protokolleintrag einen erklärenden Kommentar hinzufügen, zum Beispiel um den Grund für eine Änderung oder das Ergebnis einer Untersuchung zu dokumentieren. Jeder Kommentar wird dem Benutzer zugeschrieben, der ihn geschrieben hat, und mit einem Zeitstempel versehen; beim Bearbeiten eines Kommentars bleibt der vorherige Text als Versionsverlauf erhalten. Kommentare werden getrennt vom Eintrag, den sie annotieren, gespeichert, sodass sie den Originaldatensatz niemals verändern und das Protokoll selbst unverändert bleibt.
Exporting
Exportieren Sie das gefilterte Protokoll als CSV-Datei zur Archivierung oder externen Prüfung. Jede Zeile enthält sowohl menschenlesbare Werte als auch die Roh-IDs, das lokale Datum und die lokale Uhrzeit sowie den angewandten UTC-Offset. Sensible Felder wie Passwörter, API-Schlüssel und Login-Identifikatoren werden aus dem Export entfernt.
Die maximale Anzahl an Zeilen pro Export ist pro Umgebung konfigurierbar; der Standardwert beträgt 10.000. Erreicht ein Export diese Grenze, wird er abgeschnitten und Sie werden darüber informiert, damit Sie Ihre Filter verfeinern und einen spezifischeren Satz exportieren können. Ein Export ist eine zeitpunktbezogene Kopie zur Prüfung; der Audit Trail in der Anwendung bleibt das autoritative Protokoll.